AI in je bedrijf: tussen alles mag en alles op slot
Hoe geef je je team ruimte om met AI te experimenteren, zonder grip te verliezen op kosten, gegevens en kwaliteit? Vier stappen, een voorbeeld en een checklist.
Op mijn oproep om je AI-vraag te sturen, kreeg ik deze:
AI ontwikkelt zo snel. Hoe stimuleer je op een verantwoorde manier een cultuur van experimenteren en innoveren?
Die vraag hoor ik in allerlei vormen bij klanten. Mag mijn team ChatGPT gebruiken? Moeten we eerst beleid hebben? En wie beslist dat?
Mijn korte antwoord: de twee uitersten zijn het schadelijkst. Waar alles kan en alles mag, is het echt tricky en loop je serieuze risico's. Aan de andere kant heb je bedrijven die helemaal op slot zitten, waar alles moet wachten en overal een stempel op moet. Daar wordt alle innovatie geremd en verdwijnt alle energie. Waar je ertussen gaat zitten, verschilt per toepassing.
Een simpel model dat eenvoudig bepaalt of je door kan en wat daarvoor nodig is, is het fijnst. Dan kun je namelijk snel ja zeggen, maar is het ook direct duidelijk als een case ingewikkeld is en het dus wat langer duurt. Zo'n model vind je in stap 3.
De korte antwoorden:
- Mag mijn team ChatGPT gebruiken? Ja, in een zakelijk account dat je hebt nagelopen, zonder persoonsgegevens of bedrijfsgeheimen zoals klantcontracten, prijsafspraken of tekeningen.
- Moeten we eerst beleid hebben? Eén pagina met wat vandaag al mag, is genoeg om te beginnen.
- Wie beslist? Eén aanspreekpunt voor het dagelijkse werk, de directie als de gevolgen groot zijn.
- Mogen klantgegevens, tekeningen of offertes erin? Ja, in een nagelopen zakelijk account, maar dan maak je eerst afspraken. Dat is medium risico (stap 3).
In de rest van dit stuk werk ik uit hoe je dat aanpakt. Geen tijd voor alles? Begin bij je eerste maand. Onderaan kun je de checklist aanvragen.
De schuif
Ik zie AI-governance als een schuifregelaar. Helemaal links staat alles open. Helemaal rechts zit alles op slot.
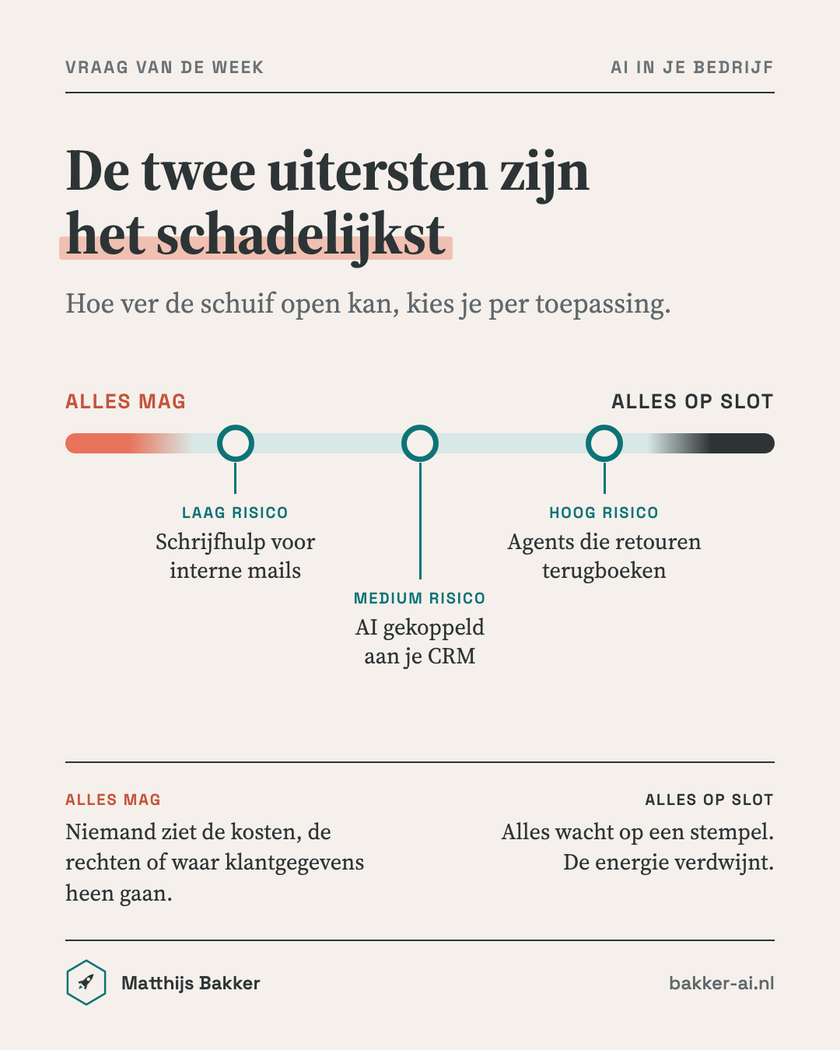
Helemaal open. Iedereen gebruikt welke tool hij wil, met de gegevens die hij wil. Een persoonlijk ChatGPT- of Claude-account (kan ook Pro zijn) met volledige toegang tot bestanden, e-mail en computer use, waarbij de AI je computer zelf bedient, is waanzinnig krachtig. Maar het past waarschijnlijk slecht in effectief beleid: het bedrijf heeft geen afspraken met de leverancier, ziet niet wat erin gaat en kan het account niet intrekken als iemand vertrekt. Bij klanten zie ik dan vooral dat niemand nog controle heeft op kosten en rechten: wie welk abonnement betaalt, welke tool bij welke bestanden kan en waar klantgegevens heen gaan. Zolang niemand het weet, kan ook niemand ingrijpen als het misgaat.
Helemaal dicht. Elke tool moet langs IT, elk idee langs de directie, en tot er beleid is, mag niets. Dan ligt een aanvraag weken stil en haakt de collega die het idee aandroeg af. Het beleid waar iedereen op wacht, komt maar niet, of het komt en verdwijnt in de la.
En mensen gaan het dan stiekem doen, op hun eigen telefoon of privéaccount. Dan heb je alsnog de risico's van helemaal open, en zie je ze niet eens.
De schuif staat per toepassing anders
Hoe ver de schuif open kan, hangt af van een paar vragen:
- Hoe gevoelig zijn de gegevens?
- Kan iemand er schade van hebben, binnen of buiten je bedrijf?
- Hoeveel mensen gebruiken het, en hoe vaak?
- Doet de AI een voorstel, of voert hij zelf iets uit?
- Kun je een fout makkelijk herstellen?
Hoe vaker een antwoord je niet lekker zit, hoe verder de schuif dicht. Voor de rest geef je ruimte.
Vier stappen om de schuif goed te zetten
1. Kijk eerst wat er al gebeurt
Begin met een open gesprek over hoe mensen AI nu al gebruiken. Zonder dat iemand op zijn kop krijgt, anders hoor je alleen wat mag. Neem ook de AI mee die al in je software zit, zoals in je mail, je CRM of je boekhoudpakket. Het Nationaal Cyber Security Centrum (NCSC) raadt zo'n gesprek ook aan. Gold er eerder een verbod, dan helpt een anonieme enquête.
Daarna heb je een eerste lijst: wie gebruikt wat, waarvoor en met welke gegevens.
2. Zet op één pagina wat meteen mag
Schrijf één pagina met voorbeelden van wat iedereen vandaag al mag doen. Bijvoorbeeld:
- teksten schrijven, herschrijven en samenvatten;
- analyseren, brainstormen en ideeën uitwerken;
- formules of code laten maken;
- oefenen met verzonnen klantvragen.
Dat mag allemaal, zolang er geen persoonsgegevens en geen bedrijfsgeheimen in gaan.
Zet erbij in welke tool dat mag, welke gegevens er niet in gaan, en bij wie je terechtkunt als je twijfelt of als er iets misgaat. Kies een zakelijk account dat je hebt nagelopen, of laat je IT-partner dat doen: je weet wat de leverancier met je gegevens doet en hoe lang hij ze bewaart, je hebt een verwerkersovereenkomst, en je kunt accounts zelf beheren en intrekken.
En geef mensen er tijd voor. Een pagina met wat mag, zonder tijd om het te proberen, belandt alsnog in de la.
3. Deel toepassingen in naar risico
Alles wat niet op die pagina staat, deel je in naar risico: laag, medium of hoog. Hoe hoger het risico, hoe meer afspraken je maakt.
| Risico | Voorbeelden | Wat erbij hoort |
|---|---|---|
| Laag: vrij gebruiken | Teksten schrijven en samenvatten, analyseren, brainstormen, formules of code laten maken, oefenen | Een goedgekeurd zakelijk account, binnen het afgesproken budget. Geen persoonsgegevens en geen bedrijfsgeheimen. De AI verstuurt zelf niets naar klanten of leveranciers. Geen aanvraag nodig. |
| Medium: gebruiken met afspraken | Een koppeling met je CRM, een chatbot op je eigen handboeken, een systeem dat zelf met klanten communiceert, een toepassing voor het hele team | Een eigenaar en heldere afspraken: welke risico's er zijn en hoe je ze beperkt (zie stap 4). Een proef met een einddatum en vooraf afgesproken tests. |
| Hoog: eerst goed inrichten | Complexe systemen, zoals een keten van agents die een retour goedkeurt en het geld terugboekt naar de klant. Ook personeelsselectie en andere besluiten met grote gevolgen voor mensen. | De directie beslist, met juridisch advies waar nodig. Hier kan veel misgaan, dus je hebt veel controle en risicobeperking nodig. Reken op meer tijd om in te richten en te testen. |
Zo kies je snel: gaan er persoonsgegevens of bedrijfsgeheimen in, koppel je de AI aan je systemen of praat hij zelf met klanten, dan is het medium risico. Gaat het om geld, om gezondheidsgegevens, om besluiten over mensen, of werken meerdere agents samen aan iets wat je moeilijk terugdraait, dan is het hoog risico.
Zo maakt het team de meeste keuzes zelf, en gaan alleen de zware keuzes naar de directie. Laag, medium en hoog zijn hier je eigen werkafspraken. De AI Act kent ook een categorie hoog risico, met eigen wettelijke regels. Daarover lees je meer onder wat de wet vraagt.
Spreek ook af hoe snel een gewone aanvraag antwoord krijgt, bijvoorbeeld binnen twee werkdagen. En laat mensen mislukte proeven delen, zonder dat iemand de schuld krijgt. Dan maakt de volgende collega dezelfde fout niet nog een keer.
4. Geef elke gedeelde toepassing een eigenaar en de juiste maatregelen
Zodra collega's een toepassing samen gebruiken, heeft die een eigenaar nodig. Iemand die beslist, de meldingen krijgt en een vervanger heeft voor als die er niet is.
Leg ook vast hoe je stopt:
- wie de toepassing of koppeling mag uitzetten;
- hoe het werk doorgaat zonder;
- wie bepaalt of klanten iets moeten horen, en of je een datalek binnen 72 uur meldt bij de Autoriteit Persoonsgegevens.
Een agent uitzetten haalt een verstuurde mail niet terug. Herstellen kan dus ook betekenen dat je een klant belt en uitlegt wat er gebeurde.
De stopknop is je laatste redmiddel. Daarvoor heb je vijf manieren om risico's te beperken. Per toepassing kies je de combinatie die bij het risico past.
A. Beleid en opleiden. AI verzint soms dingen (hallucinaties) en maakt fouten. Medewerkers moeten zich daarvan bewust zijn, en teksten moeten gecontroleerd worden. Dat leg je vast in beleid, maar het heeft ook doorlopende aandacht nodig. Hetzelfde geldt voor de afspraak dat persoonsgegevens niet in de AI mogen. Dat wil je niet afdwingen door het uploadveld in je AI-tool te blokkeren, want dat uploadveld wil je houden voor alles wat wel mag.
B. Rapporten en meldingen. Terug kunnen lezen welke antwoorden je klantenservice-agent allemaal heeft gegeven, is ook een manier om risico te beperken. Je bent te laat om in te grijpen, maar je weet in elk geval dat het gebeurd is, en je kunt het voor de toekomst aanpassen. Bij toepassingen met meer risico laat je ook een melding sturen bij afwijkingen, bijvoorbeeld als de agent een prijs of toezegging noemt.
C. Evaluaties. Laat je prompts of agents op vaste momenten testen tegen een set goede en foute antwoorden, zodat je ziet of de kwaliteit hoog genoeg blijft. Dit is een essentiële stap. Ook door nieuwere, slimmere modellen kunnen de antwoorden van een AI-systeem slechter worden. Hoe je dat aanpakt, lees je onder wie checkt het over een half jaar?
D. Limitaties en beperkingen. Geef een agent geen toegang tot je HR-gegevens, of alleen leesrechten op je supportmail. Dat sluit een hoop problemen uit. Het is makkelijk, maar gevaarlijk, om te veel rechten te geven en te hopen dat de AI op basis van je prompts het juiste doet. Een mail of document kan verstopte instructies bevatten die de AI misleiden, en volgens de Britse tegenhanger van het NCSC verdwijnt dat risico niet. Zorg dus dat een actie die de AI niet mag doen, ook technisch niet kan. Zet ook een budgetlimiet op abonnementen en automatische taken.
E. Een mens in het proces (human in the loop). Als het echt belangrijk is, zoals geld overmaken of belangrijke mails versturen, richt je het systeem zo in dat er een mens in het proces zit die bevestigt. Net als bij een collega die je inwerkt, of een partner waar je werk aan uitbesteedt, kun je dat stap voor stap afbouwen:
- eerst checkt een mens alle betalingen;
- gaat dat een tijd zonder problemen, dan check je nog de helft;
- weer geen problemen, dan blijft 10% over als steekproef.
Opnieuw schuiven als de inzet verandert
Een verzonnen voorbeeld: een groothandel met veertig medewerkers.
Een medewerker oefent met AI op verzonnen productvragen, met openbare productinformatie. Dat is laag risico: vrij gebruiken. Het werkt goed, en het team wil het op echte klantvragen gebruiken.
Dat is een nieuwe stand van de schuif, want nu gaan er klantgegevens in: medium risico. De eigenaar kijkt welke gegevens erin gaan, wat de leverancier met die gegevens doet en of de antwoorden goed genoeg zijn. De AI maakt eerst alleen concepten. Een medewerker checkt prijs, levertijd en toezeggingen in de bron voordat er iets de deur uitgaat.
Daarna laat het team de AI zelf antwoorden. Dat blijft medium risico, met strakkere afspraken. De groothandel begint met één soort vragen. Bij twijfel zet de AI de vraag door naar een collega, en prijzen of toezeggingen kan hij niet aanpassen. De eerste honderd antwoorden leest een collega allemaal na, daarna een steeds kleiner deel. Het team kan alle antwoorden teruglezen en de automatische antwoorden meteen pauzeren.
Tot slot wil het team dat agents ook retouren goedkeuren en het geld terugboeken. Dat is hoog risico: er gaat geld de deur uit, en een fout in de ene stap werkt door in de volgende. De directie beslist. Elke terugboeking krijgt eerst een akkoord van een collega, en de agent kan alleen terugboeken tot een maximumbedrag. Dat akkoord bouw je af zoals bij E.
Koop je zo'n agent in, vraag de leverancier dan:
- Kan hij eerst alleen concepten maken, per soort vraag?
- Kan ik alles teruglezen en hem direct pauzeren?
- Zijn de grenzen technisch vastgelegd, zoals geen prijzen aanpassen en terugboeken tot een maximumbedrag?
- Melden jullie het als het model eronder verandert, en mag ik vooraf testen met eigen gevallen?
- Waar gaan de gegevens heen, en is er een verwerkersovereenkomst?
Bij elke stap kijk je opnieuw waar de schuif staat.
Wie checkt het over een half jaar?
Bij elke gedeelde toepassing hoort nog een vraag: wie is ervoor verantwoordelijk dat die over een half jaar nog steeds de juiste antwoorden geeft? Dat is de eigenaar uit stap 4.
Je leverancier brengt regelmatig een nieuw model uit, en je bestaande prompts draaien daar ineens op. Dat kan beter uitpakken, slechter of gewoon anders. Zonder test merk je dat vaak pas als een klant klaagt.
Daarom krijgt elke gedeelde toepassing een vaste testset: de evaluaties uit stap 4. In AI-land heet dat een eval. Begin klein, bijvoorbeeld met twintig gewone en tien lastige gevallen uit je eigen werk: een vraag waarin informatie ontbreekt, twee bronnen die elkaar tegenspreken, of een verzoek dat niet mag. Laat iemand die het werk goed kent vooraf bepalen wat een goed antwoord is.
In de praktijk kan dat beginnen met een spreadsheet met per regel de vraag, het goede antwoord en wat de AI zei. Iemand die het werk kent, loopt hem door. Later laat je die test automatisch draaien.
Draai die set:
- voordat je de toepassing breder uitrolt;
- als de leverancier een nieuw model of een grote update uitbrengt;
- als je een prompt, bron of koppeling aanpast.
Weet je niet of je leverancier updates aankondigt, zet de test dan op een vaste datum in je agenda. Duikt er in de praktijk een nieuwe fout op, zet die dan in de set. Zo test de set na een paar maanden op de fouten die bij jullie echt voorkomen.
Ook de collega die de AI controleert, heeft een vaste lijst nodig. Een mens die meekijkt, helpt alleen als die weet waar die op moet letten, de bron kan openen en tijd heeft om iets tegen te houden. Bij een klantantwoord bijvoorbeeld:
- Kloppen prijs en voorwaarden met de bron?
- Staat er een toezegging in?
- Staan er gegevens van een andere klant in?
Wat de wet vraagt
Stand op 30 oktober 2026. Klein zijn geeft geen vrijstelling, en wat precies geldt, hangt af van wat je met AI doet. Dit is geen juridisch advies. Check de details als je begint, en vraag bij twijfel een jurist of privacyadviseur.
- AVG. Gaan er persoonsgegevens in, dan heb je een doel en een grondslag nodig (een wettelijke reden om de gegevens te gebruiken), moet de beveiliging op orde zijn en heb je afspraken met je leverancier. Een DPIA (een verplichte risicoanalyse voor privacy) moet als het risico voor mensen waarschijnlijk hoog is. Niet elk experiment heeft er een nodig. Voor volledig automatische besluiten met grote gevolgen voor iemand gelden strenge grenzen. Een collega die zonder echte controle op akkoord klikt, maakt er geen menselijk besluit van. (Your Europe, EDPB)
- AI-geletterdheid. Volgens artikel 4 van de AI Act neem je als bedrijf dat AI gebruikt maatregelen die de AI-kennis van je mensen ondersteunen. Die plicht geldt sinds februari 2025. Volgens de Europese Commissie heb je er geen certificaat of aparte AI-commissie voor nodig. Begin met begeleiding die past bij het werk en een overzicht van wat je doet.
- Verboden toepassingen. Sommige toepassingen zijn sinds februari 2025 verboden, zoals software die de emoties van medewerkers op de werkvloer herkent (op een paar uitzonderingen na).
- Hoog risico volgens de AI Act. De zware regels voor hoogrisicotoepassingen, zoals AI bij werving en selectie of bij risico en prijs van levens- en ziektekostenverzekeringen, gelden volgens de Europese Commissie vanaf 2 december 2027.
- Transparantie. Praat iemand met een AI, dan moet die dat weten. Niet elk document waar AI bij hielp, heeft een label nodig. (artikel 50)
- Ondernemingsraad. Een OR is verplicht vanaf vijftig medewerkers. Gaat AI het werk van mensen beoordelen of hun gebruik volgen, dan kan de OR instemmingsrecht hebben. Heb je geen OR, betrek medewerkers dan zelf vroeg.
Je eerste maand
Je hoeft niet alles in één keer goed te hebben. Een opzet voor de eerste maand:
| Week | Wat je doet |
|---|---|
| 1 | Praat met je mensen over hoe ze AI nu gebruiken. Wijs het aanspreekpunt aan, en spreek af wie in de directie over risico's beslist. Kies een paar dingen die meteen mogen. |
| 2 | Deel wat er al gebeurt in naar laag, medium of hoog risico. Regel accounts, toegangsrechten en budgetlimieten. Schrijf de ene pagina. |
| 3 | Oefen met je team op eigen taken, ook met fouten herkennen en melden. Test één kansrijke toepassing tegen hoe je het nu doet. |
| 4 | Spreek steekproeven en meldingen af, en oefen één keer met stoppen. Besluit welke proef stopt, verandert of breder mag. |
Daarna bespreek je elke maand kort zes vragen:
- Welke nuttige toepassing ontdekten we?
- Welke fout kwam terug?
- Welke rechten of koppelingen veranderden?
- Welke meldingen staan nog open?
- Welke aanvraag duurt te lang?
- Wat stoppen we?
Checklist
Tien punten om na te lopen, over accounts en gegevens, dagelijks gebruik, en overzicht houden en ingrijpen. De eerste pagina is de lijst om af te vinken, de tweede geeft uitleg. Print hem, en loop hem samen door: directie en de collega die er het meest mee werkt. Vraag hem hieronder aan.
Hoe staat jouw schuif? Ik ben benieuwd.
Heb je zelf een vraag over AI in je werk of je bedrijf? Mail hem naar me. Tot de kerst zoek ik er elke week één uit.